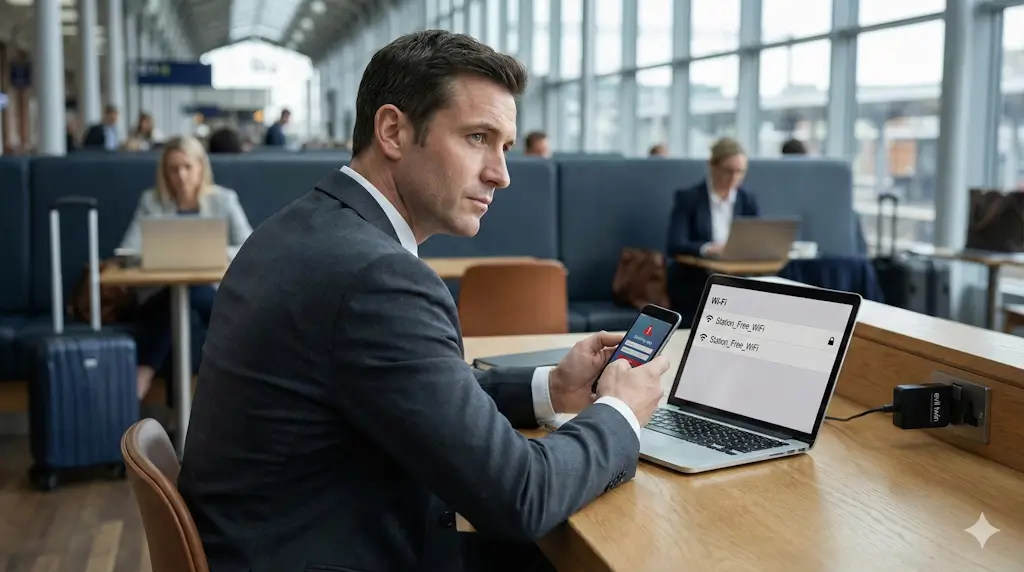
Ilustracja ma charakter poglądowy; przedstawione ekrany nie są instrukcją ani przykładem autentycznej aplikacji lub wiadomości bankowej.
- Publiczne Wi-Fi nie oznacza automatycznie możliwości przechwycenia danych bankowych. Współczesne aplikacje i strony banków korzystają z HTTPS/TLS. Większym zagrożeniem są phishing, fałszywe strony, podstawione hotspoty i błędnie zatwierdzone transakcje.
- Jeżeli masz wybór, do logowania do banku, BLIK, zmiany limitów i zatwierdzania przelewów użyj LTE/5G. Po wyłączeniu Wi-Fi eliminuje to ryzyko połączenia z podstawionym hotspotem.
- VPN jest dodatkową warstwą ochrony, a nie zabezpieczeniem przed phishingiem. Nie pomoże, jeśli wpiszesz dane na fałszywej stronie, przekażesz kod BLIK oszustowi albo zatwierdzisz operację, której nie zlecałeś.
- Ryzyko strat ograniczają niskie limity, alerty o transakcjach, blokady nieużywanych funkcji i oddzielenie środków przeznaczonych do bieżących płatności.
- Jeżeli zauważysz nieautoryzowaną transakcję, zgłoś ją bankowi niezwłocznie. Co do zasady dostawca powinien zwrócić jej kwotę najpóźniej do końca następnego dnia roboczego po stwierdzeniu transakcji lub otrzymaniu zgłoszenia, z wyjątkami określonymi w ustawie.
- 13 miesięcy nie jest terminem, przez który warto czekać ze zgłoszeniem. To ustawowa granica wygaśnięcia określonych roszczeń. Zauważoną nieautoryzowaną transakcję należy zgłosić niezwłocznie.
Bezpieczne korzystanie z bankowości mobilnej poza domem polega przede wszystkim na świadomym wyborze sieci, unikaniu phishingu i dokładnym sprawdzaniu każdej operacji przed jej zatwierdzeniem.
Samo publiczne Wi-Fi nie oznacza dziś, że osoba znajdująca się w tej samej sieci może po prostu odczytać login, hasło lub treść połączenia z bankiem. HTTPS/TLS szyfruje komunikację pomiędzy urządzeniem a właściwym serwerem. Nie chroni jednak przed sytuacją, w której użytkownik trafi na fałszywą stronę, zainstaluje podejrzany profil lub świadomie zatwierdzi operację przygotowaną przez oszusta.
Dlatego podczas podróży najprostszą zasadą ograniczającą ryzyko jest korzystanie z transmisji komórkowej LTE/5G do operacji finansowych oraz traktowanie publicznych hotspotów jako sieci, których operatorowi nie należy bezwarunkowo ufać.
Jakie połączenie wybrać do bankowości poza domem?
| Sposób połączenia | Kiedy wybrać | Zalety | Ograniczenia | Główne ryzyko |
|---|---|---|---|---|
| Transmisja komórkowa LTE/5G | Logowanie do banku, przelewy, BLIK, zmiany limitów i autoryzacje | Po wyłączeniu Wi-Fi eliminuje ryzyko połączenia z podstawionym hotspotem | Zależność od zasięgu i pakietu danych, szczególnie w roamingu | Phishing przez SMS, e-mail, komunikator lub fałszywą stronę |
| Publiczne Wi-Fi + VPN | Gdy transmisja komórkowa jest niedostępna albo korzystasz z niezaufanej sieci podczas pracy | Dodatkowo chroni ruch kierowany przez tunel VPN w niezaufanej sieci lokalnej | Nie chroni przed phishingiem, fałszywą domeną ani błędną autoryzacją | Fałszywy portal logowania, instalacja profilu, certyfikatu lub złośliwej aplikacji |
| Własny hotspot z telefonu lub routera LTE/5G | Praca na laptopie, dłuższa podróż i korzystanie z własnych urządzeń | Większa kontrola nad siecią niż w przypadku publicznego hotspotu | Zużycie baterii, transmisji danych i konieczność zabezpieczenia hotspotu | Słabe hasło, nieaktualne urządzenie lub udostępnienie dostępu osobom trzecim |
Czym jest „evil twin” i jak działa fałszywy hotspot?
Atakujący może uruchomić sieć o nazwie identycznej albo bardzo podobnej do hotspotu hotelu, kawiarni, lotniska czy organizatora wydarzenia. Silny sygnał, poprawnie wyglądająca nazwa i działający internet nie potwierdzają, że sieć jest prawdziwa.
Samo połączenie z fałszywym hotspotem nie oznacza jeszcze przejęcia bankowości. Współczesne strony i aplikacje bankowe korzystają z szyfrowania HTTPS/TLS. Większe ryzyko pojawia się wtedy, gdy fałszywa sieć kieruje użytkownika do podstawionej strony, wyświetla fałszywy portal logowania albo zachęca do instalacji profilu, certyfikatu lub aplikacji.
Atak może też służyć do przejęcia poczty, komunikatora lub innego konta wykorzystywanego później do odzyskiwania dostępu do usług finansowych.
Czy publiczne Wi-Fi pozwala przechwycić dane bankowe?
Powszechne stosowanie HTTPS/TLS znacząco ograniczyło możliwość prostego podsłuchiwania treści transmisji. Nie oznacza to jednak, że każda strona korzystająca z HTTPS jest wiarygodna.
Fałszywa domena kontrolowana przez oszusta również może korzystać z prawidłowego certyfikatu TLS. Symbol kłódki lub HTTPS oznacza więc szyfrowanie połączenia z konkretną domeną, a nie potwierdzenie, że domena rzeczywiście należy do banku.
Mit – każdy użytkownik publicznego Wi-Fi może zobaczyć hasło wpisywane do banku.
Fakt – prawidłowe HTTPS/TLS chroni treść połączenia, ale nie zapobiega wpisaniu danych na fałszywej stronie ani zatwierdzeniu operacji przygotowanej przez oszusta.
Poczta e-mail i numer telefonu są ważnymi kanałami odzyskiwania dostępu. Jeżeli podejrzewasz również ich przejęcie, zabezpiecz je równolegle z bankowością.
Jak rozpoznać podejrzaną sieć Wi-Fi?
Uważaj na nazwy różniące się od prawdziwej sieci jednym znakiem, dodatkowym słowem albo dopiskiem typu „FREE”, „GUEST”, „FAST” czy „5G”. Sama obecność hasła również nie potwierdza autentyczności hotspotu.
- Nieznana sieć otwarta – nie używaj jej do czynności wymagających podawania wrażliwych danych.
- Strona logowania z błędami lub presją czasu – przerwij połączenie.
- Prośba o instalację profilu, certyfikatu albo aplikacji – nie instaluj niczego i rozłącz sieć.
- Nazwa podobna do oficjalnej – potwierdź SSID u obsługi zamiast wybierać sieć na podstawie domysłu.
- Nietypowe żądanie danych – nie podawaj danych bankowych, haseł do poczty ani kodów autoryzacyjnych w portalu dostępowym Wi-Fi.
Jak przygotować telefon przed użyciem publicznego Wi-Fi?
Telefon może automatycznie łączyć się z siecią zapisaną wcześniej. W przypadku publicznych hotspotów bezpieczniej jest wymagać ręcznego wyboru sieci.
Aktualizuj system operacyjny, aplikację banku, przeglądarkę i inne aplikacje mające dostęp do danych. Jeżeli urządzenie umożliwia korzystanie z prywatnego lub losowego adresu MAC w sieci Wi-Fi, pozostaw tę funkcję włączoną. Ogranicza ona możliwość śledzenia urządzenia pomiędzy sieciami, choć nie jest zabezpieczeniem przed phishingiem.
W laptopie wyłącz udostępnianie plików i wykrywanie urządzenia w sieciach publicznych. Po zakończeniu korzystania z hotspotu usuń go z listy zapamiętanych sieci, jeżeli nie planujesz ponownie z niego korzystać.
Kiedy LTE/5G jest lepszym wyborem niż Wi-Fi?
Transmisja komórkowa nie usuwa phishingu ani ryzyka socjotechniki, ale po wyłączeniu Wi-Fi eliminuje problem fałszywego lokalnego hotspotu. Dlatego przed operacją finansową możesz wyłączyć Wi-Fi, włączyć transmisję danych i dopiero wtedy otworzyć aplikację banku.
Za granicą sprawdź pakiet danych oraz zasady roamingu. Jeżeli korzystasz z laptopa, własny hotspot z telefonu jest często prostszym rozwiązaniem niż szukanie publicznej sieci i ocenianie jej wiarygodności.
Jeżeli publiczne Wi-Fi jest jedyną dostępną opcją, potwierdź nazwę sieci, unikaj podejrzanych portali logowania i nie otwieraj bankowości z linków przesłanych SMS-em, e-mailem lub komunikatorem.
Jak bezpiecznie korzystać z bankowości mobilnej poza domem?
Nie wpisuj loginu, hasła, danych karty ani kodów autoryzacyjnych na stronach otwieranych z nieoczekiwanych wiadomości. Oszust może wykorzystać presję czasu, informację o rzekomej blokadzie konta, dopłacie, zwrocie pieniędzy albo konieczności „potwierdzenia tożsamości”.
Przy BLIK sprawdzaj kwotę i wszystkie informacje o transakcji prezentowane w aplikacji, w tym odbiorcę lub sprzedawcę, jeżeli są wskazane. Nie przekazuj kodu BLIK osobie, która kontaktuje się telefonicznie lub przez komunikator.
Włącz blokadę ekranu, biometrię oraz automatyczną blokadę po krótkim okresie bezczynności. Jeżeli bank umożliwia zarządzanie zaufanymi urządzeniami, okresowo sprawdzaj ich listę i usuwaj urządzenia, których nie rozpoznajesz.
Czy VPN chroni przed atakiem „evil twin”?
VPN tworzy szyfrowany tunel pomiędzy urządzeniem a serwerem VPN dla ruchu kierowanego przez ten tunel. Może dzięki temu ograniczyć możliwość obserwowania lub modyfikowania takiego ruchu w lokalnej sieci Wi-Fi.
Nie jest jednak narzędziem antyphishingowym. Fałszywa strona może działać również przy aktywnym VPN, a jej połączenie może być poprawnie szyfrowane.
| VPN pomaga | Czego VPN nie rozwiązuje |
|---|---|
| Szyfruje ruch kierowany przez tunel VPN w niezaufanej sieci lokalnej | Nie potwierdza, że odwiedzana domena rzeczywiście należy do banku |
| Ogranicza część możliwości obserwowania ruchu przez operatora hotspotu | Nie chroni przed przekazaniem kodu BLIK, hasła lub kodu SMS oszustowi |
| Jest dodatkową warstwą ochrony podczas pracy w hotelu, kawiarni lub na lotnisku | Nie zastępuje sprawdzania kwoty, odbiorcy i rodzaju autoryzowanej operacji |
Jeżeli sieć wymusza instalację nieznanego profilu lub certyfikatu, wygląda inaczej niż zwykle albo portal logowania wzbudza wątpliwości, sam VPN nie jest powodem, aby kontynuować połączenie.
Jak ograniczyć skutki oszustwa lub przejęcia danych?
| Zabezpieczenie | Co ogranicza | Jak ustawić | Ograniczenie rozwiązania |
|---|---|---|---|
| Limity transakcji | Kwotę wybranych operacji lub ich dzienną wartość | Dopasuj do rzeczywistych wydatków i podnoś tylko wtedy, gdy jest to potrzebne | Nie chronią przed wszystkimi rodzajami operacji ani przejęciem całego rachunku |
| Alerty o transakcjach | Czas potrzebny do wykrycia nieznanej operacji | Włącz powiadomienia dla wszystkich operacji albo od możliwie niskiego progu | Samo powiadomienie nie zatrzymuje kolejnej transakcji |
| Osobny rachunek do bieżących płatności | Środki dostępne przez kartę lub instrument przypisany do tego rachunku | Przechowuj na nim tylko kwotę potrzebną do bieżących wydatków | Nie chroni automatycznie innych rachunków przy przejęciu pełnego dostępu do bankowości |
| Blokady funkcji | Wybrane typy płatności lub kanały dostępu | Wyłącz płatności internetowe, zagraniczne lub inne funkcje, których aktualnie nie potrzebujesz, jeśli bank to umożliwia | Zakres blokad zależy od banku i rodzaju produktu |
Co zrobić w konkretnej sytuacji?
| Sytuacja | Co zrobić | Czego nie robić |
|---|---|---|
| Potrzebujesz bankowości w hotelu lub na lotnisku | Wyłącz Wi-Fi i użyj LTE/5G, jeśli masz zasięg | Nie wybieraj przypadkowej sieci tylko dlatego, że jej nazwa wygląda wiarygodnie |
| Publiczne Wi-Fi jest jedyną opcją | Potwierdź SSID, sprawdzaj domeny i komunikaty przeglądarki, w razie potrzeby użyj zaufanego VPN | Nie instaluj nieznanych profili, certyfikatów ani aplikacji |
| Otrzymujesz link prowadzący rzekomo do banku | Otwórz oficjalną aplikację albo samodzielnie wpisz adres banku | Nie loguj się przez link z SMS-a, e-maila lub komunikatora |
| Aplikacja bankowa prosi o autoryzację | Sprawdź kwotę, typ operacji i dane odbiorcy, jeśli są prezentowane | Nie zatwierdzaj operacji, której sam nie rozpocząłeś |
| Widzisz nieznaną transakcję | Niezwłocznie zgłoś ją bankowi i zabezpiecz instrument płatniczy | Nie czekaj, czy pojawią się kolejne transakcje |
| Podejrzany SMS zawiera link | Przekaż wiadomość do CERT Polska na numer 8080 | Nie otwieraj linku i nie podawaj danych |
Nie każdy bank oferuje taki sam zestaw ustawień. Przed podróżą sprawdź w aplikacji limity kart, przelewów i BLIK, urządzenia zaufane, powiadomienia oraz możliwość czasowego blokowania wybranych funkcji.
Co zrobić po kontakcie z podejrzaną siecią lub transakcją?
Jeżeli zainstalowałeś podejrzaną aplikację, profil konfiguracyjny lub certyfikat, sama zmiana Wi-Fi na LTE/5G nie usuwa zagrożenia. Do kontaktu z bankiem i zmiany haseł użyj innego, zaufanego urządzenia; podejrzane urządzenie odłącz od sieci do czasu sprawdzenia.
Wyrok TSUE z 15 października 2026 r., C-70/25: sam zarzut rażącego niedbalstwa nie pozwala wstrzymać zwrotu nieautoryzowanej płatności. Bank może później dochodzić strat, jeżeli udowodni przesłanki odpowiedzialności klienta. Komunikat TSUE.
Co zrobić natychmiast?
- odłącz podejrzane Wi-Fi i przełącz urządzenie na zaufane połączenie;
- sprawdź historię operacji oraz oczekujące autoryzacje;
- zablokuj kartę lub inny instrument płatniczy, jeżeli jego dane mogły zostać przejęte;
- skontaktuj się z bankiem, jeśli widzisz transakcję, której nie zlecałeś;
- zmień dane logowania z zaufanego urządzenia, jeżeli istnieje ryzyko ich ujawnienia;
- sprawdź pocztę, urządzenia zaufane i ustawienia odzyskiwania kont.
Jak działa zwrot nieautoryzowanej transakcji?
Jeżeli operacja została wykonana bez Twojej zgody, zgłoś ją bankowi niezwłocznie. Co do zasady dostawca powinien zwrócić kwotę nieautoryzowanej transakcji niezwłocznie, najpóźniej do końca następnego dnia roboczego po stwierdzeniu transakcji albo otrzymaniu zgłoszenia.
Wyjątek od niezwłocznego zwrotu dotyczy uzasadnionego i należycie udokumentowanego podejrzenia oszustwa po stronie płatnika, o którym dostawca powiadomi pisemnie właściwe organy ścigania.
Kiedy pojawia się limit równowartości 50 euro?
Limit 50 euro nie jest ogólnym udziałem klienta w każdej nieautoryzowanej transakcji. Dotyczy określonych w ustawie przypadków użycia utraconego, skradzionego albo przywłaszczonego instrumentu płatniczego.
Odpowiedzialność do równowartości 50 euro nie powstaje w określonych ustawowo sytuacjach, m.in. gdy płatnik przed wykonaniem transakcji nie miał możliwości stwierdzenia utraty, kradzieży lub przywłaszczenia instrumentu, z wyjątkiem przypadku działania umyślnego. Limit nie ma również zastosowania, gdy utrata instrumentu przed transakcją została spowodowana działaniem lub zaniechaniem pracownika, agenta lub oddziału dostawcy albo podmiotu świadczącego na jego rzecz określone usługi techniczne.
Jeżeli płatnik doprowadził do nieautoryzowanych transakcji umyślnie albo wskutek umyślnego lub wynikającego z rażącego niedbalstwa naruszenia obowiązków dotyczących instrumentu płatniczego, może odpowiadać za nie w pełnej wysokości.
Czy użycie poprawnego hasła oznacza, że klient autoryzował transakcję?
W przypadku sporu na dostawcy spoczywa ciężar udowodnienia, że transakcja została autoryzowana i prawidłowo zapisana w systemie służącym do obsługi transakcji płatniczych oraz że nie miała na nią wpływu awaria techniczna ani innego rodzaju usterka związana z usługą płatniczą. Samo zarejestrowane użycie instrumentu płatniczego nie wystarcza do udowodnienia, że użytkownik autoryzował transakcję ani że doprowadził do niej umyślnie lub wskutek rażącego niedbalstwa. Ciężar udowodnienia tych okoliczności spoczywa na dostawcy.
Gdzie zgłosić próbę oszustwa?
Podejrzany incydent możesz zgłosić do CERT Polska przez formularz incydent.cert.pl. Podejrzanego SMS-a zawierającego link możesz przekazać do CERT Polska na numer 8080.
Zgłoszenie do CERT Polska nie zastępuje kontaktu z bankiem ani zawiadomienia odpowiednich organów, jeżeli doszło do przestępstwa lub utraty pieniędzy.
Jeżeli doszło do straty, zabezpiecz dowody: wiadomości, numery telefonów, adresy stron, potwierdzenia operacji i zrzuty ekranu. W zależności od okoliczności zgłoś sprawę również Policji.
Checklista bezpieczeństwa przed podróżą i podczas korzystania z Wi-Fi
- Telefon – zaktualizuj system i aplikacje, wyłącz automatyczne dołączanie do publicznych hotspotów.
- Bank – ustaw powiadomienia i limity odpowiadające rzeczywistym wydatkom.
- Publiczne Wi-Fi – potwierdź nazwę sieci u obsługi i nie instaluj nieznanych profili ani certyfikatów.
- Operacje finansowe – jeżeli masz wybór, wyłącz Wi-Fi i przełącz się na LTE/5G przed otwarciem aplikacji banku.
- Logowanie – otwieraj bank przez oficjalną aplikację albo ręcznie wpisany adres.
- Autoryzacja – sprawdzaj kwotę, rodzaj operacji i dane odbiorcy prezentowane przez bank.
- VPN – traktuj jako dodatkową warstwę ochrony, nie jako zabezpieczenie przed phishingiem.
- Incydent – odłącz podejrzaną sieć, zabezpiecz bankowość i niezwłocznie zgłoś nieznaną transakcję.
Słowniczek pojęć
FAQ – najczęściej zadawane pytania
Czy logowanie do banku przez publiczne Wi-Fi jest bezpieczne?
Prawidłowe HTTPS/TLS chroni treść komunikacji, ale publiczny hotspot nadal może być wykorzystany do phishingu lub podstawienia fałszywego portalu. Jeżeli masz wybór, wyłącz Wi-Fi i do bankowości użyj LTE/5G.
Jak sprawdzić, czy hotelowe Wi-Fi jest prawdziwe?
Potwierdź dokładną nazwę sieci i sposób logowania w recepcji lub u obsługi. Nie wybieraj hotspotu wyłącznie na podstawie podobnej nazwy albo siły sygnału.
Czy VPN chroni przed „evil twin”?
VPN chroni ruch kierowany przez tunel przed częścią zagrożeń w lokalnej sieci, ale nie zapobiega wejściu na fałszywą stronę, przekazaniu kodu oszustowi ani zatwierdzeniu nieprawidłowej transakcji.
Czy BLIK jest bezpieczny w miejscu publicznym?
Tak, jeżeli sam inicjujesz płatność i sprawdzasz wszystkie dane operacji prezentowane przez aplikację banku. Nie przekazuj kodu BLIK osobom kontaktującym się telefonicznie lub przez komunikator.
Czy kłódka przy adresie strony oznacza, że strona jest prawdziwa?
Nie. HTTPS oznacza szyfrowane połączenie z daną domeną. Fałszywa strona również może korzystać z prawidłowego certyfikatu TLS, dlatego trzeba sprawdzać adres domeny.
Co zrobić po zauważeniu nieautoryzowanej transakcji?
Zgłoś ją bankowi niezwłocznie, zabezpiecz instrument płatniczy i sprawdź pozostałe operacje. Co do zasady zwrot powinien nastąpić najpóźniej do końca następnego dnia roboczego, z wyjątkami określonymi w ustawie.
Czy klient zawsze odpowiada do równowartości 50 euro?
Nie. Limit 50 euro dotyczy określonych ustawowo sytuacji związanych z użyciem utraconego, skradzionego albo przywłaszczonego instrumentu płatniczego i podlega ustawowym wyjątkom.
Źródła i podstawa merytoryczna
- CERT Polska, „Publiczne sieci Wi-Fi – czy jest się czego bać?”, 13/12/2025 r.
- Gov.pl, „Korzystanie z publicznego WiFi”
- Urząd Komunikacji Elektronicznej, „Poradnik wakacyjny UKE, czyli jak bezpiecznie korzystać z usług telekomunikacyjnych podczas wakacji”, 25/06/2024 r.
- Związek Banków Polskich, „Uważaj na publiczną sieć Wi-Fi!”, 30/04/2024 r.
- PKO Bank Polski, „Zadbaj o swoje dane w internecie”, 23/01/2026 r.
- Ustawa z dnia 19 sierpnia 2011 r. o usługach płatniczych – tekst jednolity ogłoszony w 2026 r., Dz.U. 2026 poz. 623
- UOKiK, stanowisko Prezesa UOKiK w sprawie transakcji nieautoryzowanych
- CERT Polska – formularz zgłoszenia incydentu
- CERT Polska – kontakt i zgłaszanie podejrzanych wiadomości SMS na numer 8080
Stan merytoryczny, prawny i źródłowy aktualny na dzień: 29/08/2026 r. (data źródłowa; zakres ponownej kontroli podano poniżej)
Jaką zasadę warto stosować na co dzień?
Jeżeli operacja dotyczy pieniędzy lub dostępu do banku, wybierz najprostszy bezpieczny wariant: własne urządzenie, aktualna aplikacja bankowa, wyłączone Wi-Fi i LTE/5G, dokładne sprawdzenie komunikatu autoryzacyjnego oraz brak działania pod presją osoby trzeciej.
Aktualizacja źródłowa: 29 sierpnia 2026 r. Kontrola i korekta 23 października 2026 r.: aktualne przepisy o usługach płatniczych, wyrok TSUE C-70/25, zasady bezpieczeństwa i objaśnienie ilustracji.
Autor: Jacek Grudniewski
Ekspert ds. produktów finansowych
Kontakt za pośrednictwem LinkedIn:
https://www.linkedin.com/in/jacekgrudniewski/
Treści przedstawione w artykule mają wyłącznie charakter informacyjny i edukacyjny. Nie stanowią porady prawnej, podatkowej ani finansowej w rozumieniu przepisów prawa. Przed podjęciem decyzji mającej wpływ na Twoje finanse, skonsultuj się z właściwym specjalistą.